


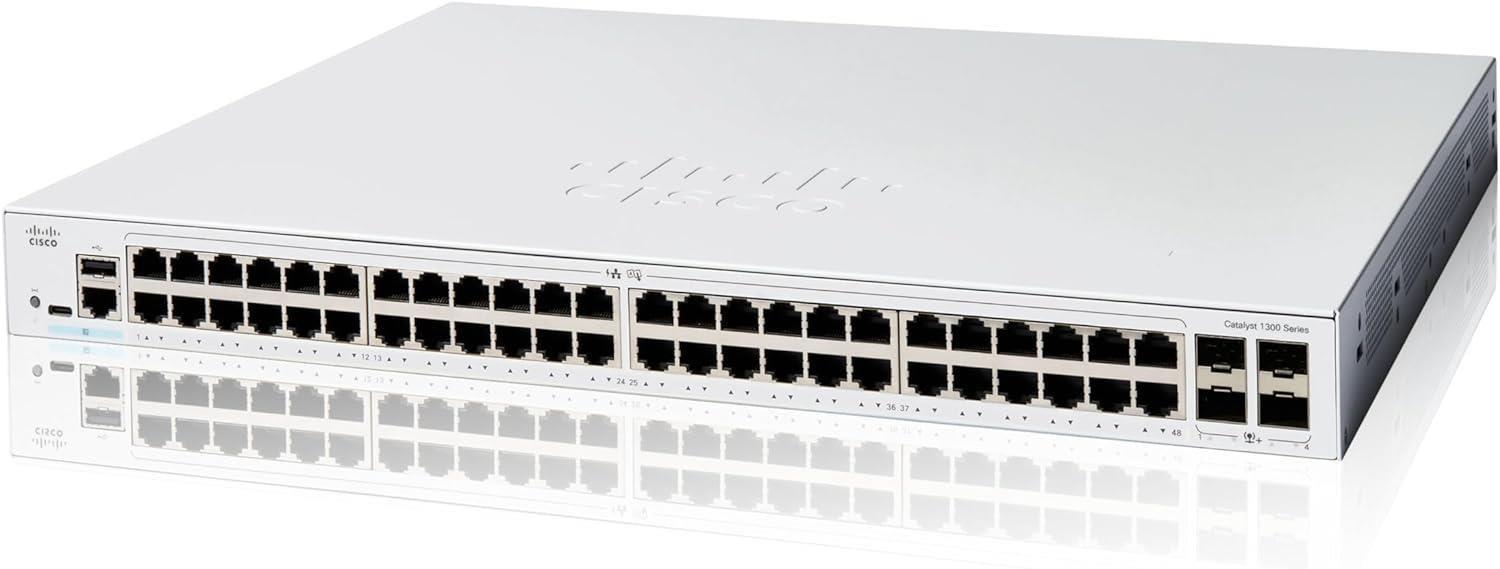
Switch Cisco Catalyst C1300-48T-4G (48xGbE, 4xSFP)
Foto ilustrativa
 Puncte de loialitate: 222
6 193,77 Lei
4 454,78 Lei
3 681,64 Lei fără TVA
Ubiquiti UniFi USW-Flex-2.5G-5, Flex Mini 2.5G
In stoc 1 bucăți

MikroTik Cloud Router Switch CRS326-24G-2S+RM, CPU 800MHz, 512MB RAM, 24xLAN, 2xSFP+ slot, incl. L5
In stoc 1 bucăți

MikroTik Cloud Router Switch CRS304-4XG-IN
In stoc 20 bucăți

MikroTik Cloud Router Switch CRS310-8G+2S+IN
In stoc 1 bucăți

MikroTik Cloud Smart Switch CSS326-24G-2S+RM, 24 porturi gigabit neblocante, 2xSFP+, cip de comutare Marvell DX, SwOS
In stoc 18 bucăți

MikroTik Cloud Router Switch CRS318-16P-2S+OUT, 800MHz CPU, 256MB, 16x10/100/1000 (PoE-out), 2xSFP+, incl
In stoc 20 bucăți

MikroTik Cloud Router Switch CRS305-1G-4S+IN, Dual Boot (SwitchOS, RouterOS), 800MHz, 512MB RAM, 4xSFP+, L5 incl
In stoc 19 bucăți

MikroTik Cloud Router Switch CRS326-24G-2S+IN, CPU 800MHz, 512MB RAM, 24xLAN, 2x SFP+, incl. Licenta L5
In stoc 20 bucăți

MikroTik Cloud Router Switch CRS326-24S+2Q+RM, CPU 650MHz, 64MB, 1x10/100, 24x10G, 2x40G, USB incl. L5
In stoc 20 bucăți

MikroTik Cloud Router Switch CRS328-24P-4S+RM, CPU 800MHz, 512MB RAM, 24xLAN, 4xSFP+ slot, incl. L5
In stoc 20 bucăți

MikroTik Cloud Router Switch CRS112-8P-4S-IN, CPU 400MHz, 128MB RAM, 8xLAN, PoE max. 67W, slot 4xSFP, incl. Licenta L5
In stoc 1 bucăți

MikroTik Cloud Router Switch CRS354-48P-4S+2Q+RM, CPU 650MHz, 64MB, 1x10/100, 48xGLAN(PoE), 4xSFP+, 2xQSFP, incl. L5
In stoc 9 bucăți

MikroTik RouterBOARD RB260GS (CSS106-5G-1S), procesor Taifatech TF470, comutator reglabil puternic, 5x LAN, 1x slot SFP
In stoc 12 bucăți

MikroTik Cloud Router Switch CRS328-4C-20S-4S+RM, CPU 800MHz, 512MB RAM, 20x SFP, 4x SFP+, 4x LAN combo, incl. L5
In stoc 2 bucăți

UBNT NanoSwitch [4x Gigabit, pasiv PoE passthrough]
In stoc 20 bucăți
Ubiquiti USW-Ultra, UniFi Switch Ultra
In stoc 20 bucăți

MikroTik Cloud Router Switch CRS312-4C+8XG-RM, CPU 650MHz, 64MB, 1xGLAN, 8x10G, 4x10G Combo, slot, incl. L5
In stoc 1 bucăți

Comutator TP-Link OMADA ES224G (24xGbE, fără ventilator)
In stoc 20 bucăți

Zyxel GS1920-8HPV2 Comutator Smart Managed PoE Switch cu 10 porturi, 8x gigabit RJ45, 2x gigabit RJ45/SFP, 130W pentru PoE
In stoc 2 bucăți
Descriere și parametri
Comutator Cisco Catalyst C1300-48T-4G
Seria Cisco Catalyst 1300 sunt switch-uri gestionate Gigabit Ethernet Layer 3 de clasă enterprise, concepute pentru întreprinderi mici și mijlocii și sucursale. Aceste comutatoare simple, flexibile și sigure sunt ideale pentru implementare în afara cutiei de distribuție. Seria Catalyst 1300 rulează pe software de sistem de operare Linux personalizat, cu o interfață grafică intuitivă care simplifică configurarea rețelei și funcții avansate care accelerează transformarea digitală, în timp ce securitatea generală protejează tranzacțiile comerciale critice. Switch-urile din seria 1300 oferă combinația ideală de accesibilitate și capabilități pentru IMM-uri, ajutându-vă să creați o forță de muncă mai eficientă și mai conectată.
Pagini cu produse: C1300-48T-4G| Performanţă | |
| Capacitatea de comutare și rata de redirecționare (Toate comutatoarele sunt cu viteză de fir și neblocante) | |
| Capacitate în milioane de pachete pe secundă (mpps) (pachete de 64 de octeți) | 77,38 |
| Capacitate de comutare în gigabiți pe secundă (Gbps) | 104,0 |
| Comutarea stratului 2 | |
| Protocolul Spanning Tree (STP) | Suport standard 802.1d spanning tree
Convergență rapidă folosind 802.1w (Rapid Spanning Tree Protocol [RSTP]), activată implicit Instanțe multiple spanning tree folosind 802.1s (MSTP); Sunt acceptate 8 instanțe Per-VLAN Spanning Tree Plus (PVST+); Sunt acceptate 126 de instanțe PVST+ rapid (RPVST+); Sunt acceptate 126 de instanțe |
| Grupare de porturi/agregare de legături | Suport pentru IEEE 802.3ad Link Aggregation Control Protocol (LACP)
Până la 8 grupuri Până la 8 porturi per grup cu 16 porturi candidate pentru fiecare agregare (dinamică) de legături 802.3ad |
| VLAN-uri | Suport pentru până la 4093 VLAN-uri simultan
VLAN-uri bazate pe porturi și etichete 802.1Q, VLAN bazat pe MAC, VLAN bazat pe protocol, VLAN bazat pe subrețea IP Managementul VLAN-urilor VLAN privat cu port promiscuu, izolat și comunitar Private VLAN Edge (PVE), cunoscut și ca porturi protejate, cu mai multe legături în sus VLAN invitat, VLAN neautentificat Atribuire dinamică a VLAN-ului prin serverul RADIUS împreună cu autentificarea clientului 802.1X VLAN pentru echipamentele clientului (CPE) VLAN de supraveghere automată (ASV) |
| VLAN de voce | Traficul vocal este atribuit automat unui VLAN specific pentru voce și tratat cu niveluri adecvate de QoS. Protocolul de descoperire a serviciilor vocale (VSDP) oferă implementare fără atingere la nivel de rețea a punctelor terminale vocale și a dispozitivelor de control al apelurilor |
| VLAN TV multicast | Multicast TV VLAN permite ca un singur VLAN multicast să fie partajat în rețea, în timp ce abonații rămân în VLAN-uri separate. Această caracteristică este cunoscută și sub numele de înregistrare VLAN multicast (MVR) |
| Traducere VLAN | Suport pentru maparea VLAN unu-la-unu, în care VLAN-urile clientului (C-VLAN-uri) de pe o interfață de margine sunt mapate la VLAN-urile furnizorului de servicii (S-VLAN-uri), iar etichetele C-VLAN originale sunt înlocuite cu S-VLAN-ul specificat |
| Q-în-Q | VLAN-urile traversează în mod transparent o rețea a furnizorului de servicii, izolând în același timp traficul dintre clienți |
| Q-in-Q selectiv | Selective Q-in-Q este o îmbunătățire a caracteristicii de bază Q-in-Q și oferă, pe interfață de margine, mai multe mapări ale diferitelor C-VLAN-uri pentru S-VLAN-uri separate.
Selective Q-in-Q permite, de asemenea, configurarea Ethertype (Tag Protocol Identifier [TPID]) a etichetei S-VLAN Tunelul de protocol de nivel 2 peste Q-in-Q este, de asemenea, acceptat |
| Protocolul de înregistrare VLAN generic (GVRP)/Protocolul de înregistrare a atributelor generice (GARP) | GVRP și GARP permit propagarea și configurarea automată a VLAN-urilor într-un domeniu cu punte |
| Legătură unidirecțională | UDLD monitorizează conexiunile fizice pentru a detecta legăturile unidirecționale cauzate de incorecte |
| Detectare (UDLD) | defecte de cablare sau cablu/port pentru a preveni buclele de redirecționare și blocarea traficului în rețelele comutate |
| Releu DHCP la nivelul 2 | Retransmiterea traficului DHCP către un server DHCP într-un alt VLAN; funcționează cu opțiunea DHCP 82 |
| Internet Group Management Protocol (IGMP) versiunile 1, 2 și 3 snooping | IGMP limitează traficul multicast cu lățime de bandă intensivă doar la solicitanți; acceptă 2000 de grupuri multicast (este acceptată și multicasting-ul specific sursei) |
| Interogator IGMP | Interogatorul IGMP este utilizat pentru a accepta un domeniu multicast de nivel 2 al comutatoarelor de snooping în absența unui router multicast |
| proxy IGMP | Proxy-ul IGMP oferă un mecanism de redirecționare multicast bazat pe informațiile de membru IGMP fără a fi nevoie de protocoale de rutare multicast mai complicate |
| Blocarea capului de linie (HOL). | prevenirea blocării HOL |
| Detectare loopback | Detectarea loopback oferă protecție împotriva buclelor prin transmiterea pachetelor de protocol de buclă din porturile pe care a fost activată protecția buclei. Funcționează independent de STP |
| Stratul 3 | |
| rutare IPv4 | Rutarea cu viteză de fir a pachetelor IPv4
Până la 990 de rute statice și până la 128 de interfețe IP |
| rutare IPv6 | Rutarea cu viteză de fir a pachetelor IPv6 |
| Interfață de nivel 3 | Configurarea unei interfețe de nivel 3 pe un port fizic, LAG, interfață VLAN sau interfață loopback |
| Rutare interdomeniu fără clasă (CIDR) | Suport pentru CIDR |
| Protocolul de informații de rutare (RIP) v2 | Suport pentru RIP v2 pentru rutare dinamică |
| Rutare bazată pe politici (PBR) | Control flexibil de rutare pentru a direcționa pachetele către un alt salt următor pe baza unei liste de control al accesului (ACL) IPv4 sau IPv6 |
| Server DHCP | Comutatorul funcționează ca un server DHCP IPv4, care deservește adrese IP pentru mai multe pool-uri sau domenii DHCP
Suport pentru opțiunile DHCP |
| Releu DHCP la nivelul 3 | Retransmiterea traficului DHCP pe domeniile IP |
| Releu UDP (User Datagram Protocol). | Retransmiterea informațiilor de difuzare pe domeniile de nivel 3 pentru descoperirea aplicațiilor sau transmiterea pachetelor Bootstrap Protocol (BOOTP)/DHCP |
| Securitate | |
| Protocolul Secure Shell (SSH). | SSH este un înlocuitor sigur pentru traficul Telnet. Secure Copy Protocol (SCP) utilizează, de asemenea, SSH. SSH v1 și v2 sunt acceptate |
| Suport SSL Secure Sockets Layer (SSL): criptează tot traficul HTTPS, permițând acces înalt securizat la GUI-ul de gestionare bazat pe browser în comutator | |
| IEEE 802.1X (rol de autentificare) | 802.1X: autentificare și contabilitate RADIUS, hash MD5, VLAN invitat, VLAN neautentificat, mod gazdă unică/multiple și sesiuni unice/multiple
Acceptă 802.1X bazat pe timp, alocare dinamică VLAN și autentificare MAC |
| Solicitant IEEE 802.1X | Un comutator poate fi configurat să acționeze ca un solicitant pentru un alt comutator. Acest lucru permite accesul securizat extins în zonele din afara dulapului de cabluri (cum ar fi sălile de conferințe) |
| Autentificare bazată pe web | Autentificarea bazată pe web oferă controlul admiterii în rețea printr-un browser web pentru orice dispozitive gazdă și sisteme de operare |
| STP Bridge Protocol Data Unit (BPDU) Guard | Un mecanism de securitate pentru a proteja rețeaua de configurații nevalide. Un port activat pentru BPDU Guard este oprit dacă se primește un mesaj BPDU pe acel port. Acest lucru evită buclele topologice accidentale |
| STP Root Guard | Împiedică dispozitivele de margine care nu se află sub controlul administratorului de rețea să devină noduri rădăcină STP |
| Apărător de loopback STP | Oferă protecție suplimentară împotriva buclelor de redirecționare de strat 2 (bucle STP) |
| Snooping DHCP | Filtrează mesajele DHCP cu adrese IP neînregistrate și/sau din interfețe neașteptate sau neîncrezătoare. Acest lucru împiedică dispozitivele necinstite să se comporte ca servere DHCP |
| IP Source Guard (IPSG) | Când IPSG este activat la un port, comutatorul filtrează pachetele IP primite de la port dacă adresele IP sursă ale pachetelor nu au fost configurate static sau învățate dinamic din DHCP snooping. Acest lucru previne falsificarea adresei IP |
| Inspecție dinamică ARP (DAI) | Comutatorul renunță la pachetele ARP dintr-un port dacă nu există legături IP/MAC statice sau dinamice sau dacă există o discrepanță între adresele sursă sau destinație din pachetul ARP. Acest lucru previne atacurile de tip om-in-the-middle |
| Legare IP/MAC/port (IPMB) | Funcțiile precedente (snooping DHCP, IPSG și DAI) lucrează împreună pentru a preveni atacurile de tip Denial-of-Service (DoS) în rețea, crescând astfel disponibilitatea rețelei |
| Secure Core Technology (SCT) | Se asigură că comutatorul va primi și procesa managementul și traficul de protocol, indiferent de cât de mult trafic este primit |
| Date sensibile securizate (SSD) | Un mecanism de gestionare a datelor sensibile (cum ar fi parolele, cheile și așa mai departe) în siguranță pe comutator, populând aceste date pe alte dispozitive și o configurare automată securizată. Accesul pentru vizualizarea datelor sensibile ca text simplu sau criptat este oferit în funcție de nivelul de acces configurat de utilizator și de metoda de acces a utilizatorului |
| Sisteme de încredere | Sistemele de încredere oferă o bază foarte sigură pentru produsele Cisco
Apărare în timpul execuției (Protecția spațiului executabil [X-Space], Randomizarea spațiului de adrese [ASLR], Verificarea dimensiunii obiectului încorporat [BOSC]) |
| VLAN privat | Oferă securitate și izolație între porturile de comutare, ceea ce ajută la asigurarea faptului că utilizatorii nu pot observa traficul altor utilizatori; acceptă mai multe uplink-uri. |
| Izolarea stratului 2 Private VLAN Edge (PVE) | PVE (cunoscut și ca porturi protejate) asigură izolarea de strat 2 între dispozitivele din același VLAN; acceptă mai multe uplink-uri |
| Securitatea portului | Abilitatea de a bloca adresele MAC sursă în porturi și de a limita numărul de adrese MAC învățate |
| RAZA/TACACS+ | Suportă autentificarea RADIUS și TACACS. Comutatorul funcționează ca client |
| Contabilitate RADIUS | Funcțiile de contabilitate RADIUS permit trimiterea datelor la începutul și la sfârșitul serviciilor, indicând numărul de resurse (cum ar fi timpul, pachetele, octeții și așa mai departe) utilizate în timpul sesiunii |
| Controlul furtunii | Broadcast, multicast și unicast necunoscut |
| Prevenirea DoS | Prevenirea atacurilor DoS |
| Mai multe niveluri de privilegii ale utilizatorului în CLI | Nivelurile 1, 7 și 15 de privilegii |
| ACL-uri | Suport pentru până la 1024 de reguli
Limită de reducere sau de rată bazată pe MAC sursă și destinație, ID VLAN, adresă IPv4 sau IPv6, etichetă de flux IPv6, protocol, port, Prioritate DSCP/IP pentru servicii diferențiate, sursă și porturi de destinație TCP/UDP, prioritate 802.1p, Tip Ethernet, pachete Internet Control Message Protocol (ICMP), pachete IGMP, steag TCP; ACL poate fi aplicat atât pe partea de intrare, cât și pe partea de ieșire ACL-uri bazate pe timp sunt acceptate |
| Calitatea serviciului | |
| Niveluri de prioritate | 8 cozi hardware |
| Programare | Prioritate strictă și Round-Robin ponderat (WRR) |
| Clasa de serviciu | Bazat pe porturi, bazat pe prioritate VLAN 802.1p, prioritate IPv4/IPv6 IP/Tip de serviciu (ToS)/bazat pe DSCP, Servicii diferențiate (DiffServ), ACL-uri de clasificare și remarcare, QoS de încredere
Alocarea cozii bazată pe DSCP și clasa de serviciu (802.1p/CoS) |
| Limitarea ratei | Polițist de intrare; modelarea ieșirii și controlul ratei per VLAN, per port și bazat pe flux; poliție dual-rate 3-color (2R3C). |
| Evitarea congestiei | Este necesar un algoritm de evitare a congestionării TCP pentru a minimiza și a preveni sincronizarea globală a pierderii TCP |
| Optimizarea traficului iSCSI | Un mecanism pentru a acorda prioritate traficului iSCSI față de alte tipuri de trafic |
| Standarde | |
| Standarde | IEEE 802.3 10BASE-T Ethernet, IEEE 802.3u 100BASE-TX Fast Ethernet, IEEE 802.3ab
1000BASE-T Gigabit Ethernet, IEEE 802.3ad Link Aggregation Control Protocol, IEEE 802.3z Gigabit Ethernet, IEEE 802.3ae 10 Gbps Ethernet prin fibră pentru LAN, IEEE 802.3an 10GBASE-T 10GBASE-T, cablu IEEE 802.3ae 10 Gbps Ethernet cu pereche joasă, IEEE 802.3ae. Control, IEEE 802.1D (STP, GARP și GVRP), IEEE 802.1Q/p VLAN, IEEE 802.1w Rapid STP, IEEE 802.1s Multiple STP, IEEE 802.1X Port Access Authentication, IEEE 802.3af, IEEE 802.3at, IEEE 802.1AB Link Layer Discovery Protocol, IEEE 802.3az Energy Efficient Ethernet, RFC 768, RFC 768, RFC 7893, RFC 7892, RFC 7892, RFC 7892 RFC 813, RFC 826, RFC 879, RFC 896, RFC 854, RFC 855, RFC 856, RFC 858, RFC 894, RFC 919, RFC 920, RFC 922, RFC 950, RFC 951, RFC 1042, RFC 1071, RFC 1123, RFC 1141, RFC 1155, RFC 1157, RFC 1213, RFC 1215, RFC 1286, RFC 1350, RFC 1442, RFC 1451, RFC 1493, RFC 1533, RFC 1541, RFC 1542, RFC 1573, RFC 1624, RFC 1643, RFC 1700, RFC 1757, RFC 1867, RFC 1907, RFC 2011, RFC 2012, RFC 2013, RFC 2030, RFC 2131, RFC 2132, RFC 2233, RFC 2576, RFC 2616, RFC 2618, RFC 2665, RFC 2666, RFC 2674, RFC 2737, RFC 2819, RFC 2863, RFC 3164, RFC 3176, RFC 3411, RFC 3412, RFC 3413, RFC 3414, RFC 3415, RFC 3416, RFC 4330 |
| IPv6 | |
| IPv6 | Mod gazdă IPv6, IPv6 prin Ethernet, stivă duală IPv6/IPv4
Descoperirea vecinului și routerului IPv6 (ND), configurarea automată a adresei fără stat IPv6, descoperirea unității de transmisie maximă (MTU) a căii Detectare adrese duplicate (DAD), ICMP versiunea 6 client cu stare DHCPv6 Rețea IPv6 prin IPv4 cu suport pentru tuneluri ISATAP (Intrasite Automatic Tunnel Addressing Protocol). |
| QoS IPv6 | Prioritizarea pachetelor IPv6 în hardware |
| ACL-uri IPv6 | Eliminați sau limitați rata pachetelor IPv6 în hardware |
| IPv6 First Hop Security | paznic RA
Inspecție ND Gardă DHCPv6 Tabel de legare a vecinilor (intrări de snooping și statice) Verificarea integrității legăturii vecinului |
| Snooping Multicast Listener Discovery (MLD v1/2). | Livrați pachete IPv6 multicast numai către receptorii necesari |
| proxy MLD | Proxy-ul MLD oferă un mecanism de redirecționare multicast bazat pe informațiile de membru MLD fără a fi nevoie de protocoale de rutare multicast mai complicate |
| aplicații IPv6 | Web/SSL, server Telnet/SSH, ping, traceroute, Simple Network Time Protocol (SNTP), Trivial File Transfer Protocol (TFTP), SNMP, RADIUS, syslog, client DNS, client Telnet, client DHCP, DHCP auto-config, IPv6 Releu DHCP, TACACS+ |
| RFC-uri IPv6 acceptate | RFC 4443 (care depășește RFC 2463): ICMP versiunea 6
RFC 4291 (care depășește RFC 3513): arhitectură de adrese IPv6 RFC 4291: arhitectură de adresare IPv6 RFC 2460: specificația IPv6 RFC 4861 (care depășește RFC 2461): descoperirea vecinilor pentru IPv6 RFC 4862 (care depășește RFC 2462): configurare automată a adresei fără stat IPv6 RFC 1981: descoperire cale MTU RFC 4007: arhitectură de adrese IPv6 RFC 3484: mecanism de selectare a adresei implicit RFC 5214 (care depășește RFC 4214): tunelizare ISATAP RFC 4293: MIB IPv6: convenții textuale și grup general RFC 3595: convenții textuale pentru eticheta fluxului IPv6 |
| management | |
| Tabloul de bord Cisco Business | Suport pentru sonda încorporată pentru Cisco Business Dashboard care rulează pe comutator. Elimină necesitatea de a configura un hardware separat sau o mașină virtuală pentru Cisco Business Dashboard Probe la fața locului |
| Aplicația mobilă Cisco Business | Aplicație mobilă pentru switch Cisco Business și produse wireless. Ajută la configurarea unei rețele locale în câteva minute și oferă o gestionare ușoară la îndemână |
| Agent Cisco Network Plug and Play (PnP). | Soluția Cisco Network PnP oferă o ofertă simplă, sigură, unificată și integrată pentru a ușura lansarea de noi dispozitive de filiale sau campus sau pentru furnizarea de actualizări pentru o rețea existentă. Soluția oferă o abordare unificată pentru furnizarea de routere, switch-uri și dispozitive wireless Cisco cu o experiență de implementare aproape zero.
Suportă Cisco PnP Connect |
| Interfață cu utilizatorul web | Utilitar de configurare a comutatorului încorporat pentru configurarea ușoară a dispozitivului bazată pe browser (HTTP/HTTPS)
Acceptă modul simplu și avansat, configurare, vrăjitori, tablou de bord personalizabil, întreținere a sistemului, monitorizare, ajutor online și căutare universală |
| SNMP | Versiunile SNMP 1, 2c și 3 cu suport pentru capcane și SNMP versiunea 3 Model de securitate bazat pe utilizator (USM) |
| Monitorizare de la distanță (RMON) | Agentul software RMON încorporat acceptă 4 grupuri RMON (istoric, statistici, alarme și evenimente) pentru o gestionare îmbunătățită a traficului, monitorizare și analiză |
| Stivă duală IPv4 și IPv6 | Coexistența ambelor stive de protocoale pentru a ușura migrarea |
| Upgrade de firmware | Upgrade browser web (HTTP/HTTPS) și TFTP și upgrade prin SCP care rulează prin SSH Imagini duale pentru upgrade-uri de firmware rezistente |
| Oglindire porturi | Traficul de pe un port poate fi reflectat într-un alt port pentru analiză cu un analizor de rețea sau o sondă RMON. Până la 8 porturi sursă pot fi reflectate într-un port de destinație |
| Oglindire VLAN | Traficul de la un VLAN poate fi reflectat într-un port pentru analiză cu un analizor de rețea sau o sondă RMON. Până la 8 VLAN-uri sursă pot fi reflectate într-un singur port de destinație |
| Redirecționare și oglindire bazate pe flux | Redirecționați sau oglindiți traficul către un port de destinație sau o sesiune de oglindire pe baza fluxului |
| Analizor porturi de comutare de la distanță (RSPAN) | Traficul poate fi reflectat pe un domeniu de nivel 2 la un port la distanță pe un alt comutator pentru o depanare mai ușoară |
| sAgent de curgere | Switch poate exporta mostre sFlow către colectori externi. sFlow oferă vizibilitate asupra traficului de rețea până la nivelul fluxului |
| DHCP (opțiunile 12, 59, 60, 66, 67, 82, 125, 129 și 150) | Opțiunile DHCP facilitează un control mai strict de la un punct central (server DHCP) pentru a obține adresa IP, auto-configurare (cu descărcare de fișier de configurare și imagine), releu DHCP și nume de gazdă |
| Copiere securizată (SCP) | Transferați în siguranță fișiere către și de la comutator |
| Configurare automată cu descărcarea fișierului SCP | Permite implementarea securizată în masă cu protecție a datelor sensibile |
| Fișiere de configurare editabile prin text | Fișierele de configurare pot fi editate cu un editor de text și descărcate într-un alt comutator, facilitând o implementare în masă mai ușoară |
| Porturi inteligente | Configurare simplificată a QoS și a capabilităților de securitate |
| Auto Smartport-uri | Aplica inteligența furnizată prin rolurile Smartport și o aplică automat portului pe baza dispozitivelor descoperite prin Cisco Discovery Protocol sau LLDP-MED. Acest lucru facilitează implementările zero-touch |
| CLI vizualizare text | CLI scriptabil. Este acceptat un CLI complet, precum și un CLI bazat pe meniu. Nivelurile de privilegii de utilizator 1, 7 și 15 sunt acceptate pentru CLI |
| Localizare | Localizarea GUI și a documentației în mai multe limbi |
| Banner de conectare | Banere multiple configurabile pentru web, precum și CLI |
| Alt management | Traceroute, management IP unic, HTTP/HTTPS, SSH, RADIUS, oglindire porturi, upgrade TFTP, client DHCP, BOOTP, SNTP, upgrade Xmodem, diagnosticare cablu, ping, syslog, client Telnet (suport securizat SSH), setări automate de timp de la management statie |
| Verde (eficienta energetica) | |
| Detectare energie | Oprește automat alimentarea pe un port RJ-45 atunci când legătura de detectare este întreruptă. Modul activ este reluat fără pierderea niciunui pachet atunci când comutatorul detectează că legătura este deschisă |
| Detectarea lungimii cablului | Reglează puterea semnalului în funcție de lungimea cablului. Reduce consumul de energie pentru cablurile mai scurte |
| Conform EEE (802.3az) | Suportă IEEE 802.3az pe toate porturile Gigabit Ethernet din cupru |
| Dezactivați LED-urile portului | LED-urile pot fi oprite manual pentru a economisi energie |
| Operarea portului bazată pe timp | Conectare sus sau jos în funcție de programul definit de utilizator (când portul este activ din punct de vedere administrativ) |
| General | |
| Rame jumbo | Dimensiuni ale cadrelor de până la 9000 de octeți. MTU implicit este de 2000 de octeți |
| tableta MAC | 16.000 de adrese |
| Apărător de așchii | Detectează încercările de manipulare și răspunde în timpul pornirii |
| Integritatea boot-ului | Vizibilitatea integrității boot-ului permite ca informațiile despre identitatea platformei Cisco și despre integritatea software-ului să fie vizibile și acționabile |
| Descoperire | |
| Bun ziua | Comutatorul se face reclamă folosind protocolul Bonjour |
| Link Layer Discovery Protocol (LLDP) (802.1ab) cu extensii LLDP-Media Endpoint Discovery (MED) | LLDP permite comutatorului să-și facă publicitate identificării, configurației și capabilităților către dispozitivele învecinate care stochează datele într-un MIB. LLDP-MED este o îmbunătățire a LLDP care adaugă extensiile necesare pentru telefoanele IP. |
| Protocolul Cisco Discovery | Comutatorul se face publicitate folosind protocolul Cisco Discovery. De asemenea, învață dispozitivul conectat și caracteristicile acestuia prin Cisco Discovery Protocol |
| Hardware | |
| Consumul de energie (cel mai rău caz) | |
| Consumul de energie al sistemului | 110V=38,80W
220V=38,07W |
| Disiparea căldurii (BTU/h) | 132,39 |
| Putere inactivă | 110V=13,36W
220V=13,09W |
| Porturi | |
| Total porturi de sistem | 52 x Gigabit Ethernet |
| Porturi RJ-45 | 48 x Gigabit Ethernet |
| Porturi combinate (RJ-45 + conector cu factor de formă mic [SFP]) | 4 x SFP |
| Port de consolă | Port de consolă RJ-45 standard Cisco și port USB de tip C |
| Port USB | Port USB de tip C de pe panoul frontal al comutatorului pentru gestionarea ușoară a fișierelor și imaginilor, precum și portul de consolă |
| Butoane | Butonul de resetare |
| Tip de cablare | Pereche răsucită neecranată (UTP) Categoria 5e sau mai bună pentru 1000BASE-T |
| LED-uri | Sistem, Link/Act, PoE, Viteză |
| Flash | 512 MB |
| CPU | ARM dual-core la 1,4 GHz |
| DRAM | 1 GB DDR4 |
| Buffer de pachete | Toate numerele sunt agregate în toate porturile, deoarece tampoanele sunt partajate dinamic:
1,5 MB |
| Module SFP acceptate | MGBSX1
MGBLX1 MGBLH1 MGBT1 GLC-SX-MMD GLC-EX-SMD GLC-ZX-SMD GLC-LH-SMD GLC-BX-U GLC-BX-D GLC-TE CWDM-SFP-1470 CWDM-SFP-1490 CWDM-SFP-1510 CWDM-SFP-1530 CWDM-SFP-1550 CWDM-SFP-1570 CWDM-SFP-1590 CWDM-SFP-1610 |
| de mediu | |
| Dimensiunile unității (L x A x H) | 445 x 288 x 44 mm (17,5 x 11,33 x 1,73 inchi) |
| Greutatea unitară | 3,95 kg (8,71 lb) |
| Putere | 100-240V 50-60 Hz, intern |
| Certificari | UL (UL 62368), CSA (CSA 22.2), marcaj CE, FCC Part 15 (CFR 47) Clasa A |
| Temperatura de functionare | 23° până la 122°F (-5° până la 50°C) |
| Temperatura de depozitare | -13° până la 158°F (-25° până la 70°C) |
| Umiditatea de funcționare | 10% până la 90%, relativ, fără condensare |
| Umiditatea de depozitare | 10% până la 90%, relativ, fără condensare |
| Zgomot acustic și timpul mediu dintre defecțiuni (MTBF) | |
| VENTILATOR (număr) | 1 |
| Zgomot acustic | 25°C: 29,7 dBA |
| MTBF la 25°C (ore) | 1.473.382 |
| garanții | Durată de viață limitată cu înlocuire la revenire la fabrică |
| Conținutul pachetului | |
| Switch Cisco Catalyst seria 1300 | |
| Cablu de alimentare | |
| Kit de montare | |
| Cartela cu indicator | |
| Cerințe minime | |
| Browser web: Chrome, Firefox, Edge, Safari | |
| Cablu de rețea Ethernet categoria 5e | |
| TCP/IP, adaptor de rețea și sistem de operare de rețea (cum ar fi Microsoft Windows, Linux sau Mac OS X) instalate |
S-ar putea să vă intereseze


Parametrii
Consiliere
Cele mai frecvente intrebări (FAQ)
Ce se întâmplă dacă cartușul nu se încadrează în imprimanta mea?
Ne puteți returna produsul în termen de 30 zile și vă vom retrimite unul potrivit. Dacă se întâmplă să avem o eroare pe site și am furnizat informații eronate despre cartușe sau tonere, vom înlocui, desigur, aceste produse in decurs de 30 zile. Ocazional, clienții uită să îndepărteze elementele de protecție de pe tonere - dacă acestea nu se potrivesc imprimantei, verificați dacă ați îndepărtat elementele de plastic de protecție portocalii, galbene sau colorate, care sunt utilizate pentru a proteja cilindrul optic de deteriorări. În plus, pe produs pot apărea elemente de protecție din hârtie și așa-numitele sigilii, care împiedică împrăștierea tonerelor înainte de folosire.
Ce firma de transport îmi va livra?
Comanda este livrata in toate orașele cu Urgent Cargus. Pentru mai multe informații despre transport, consultați https://www.tonerpartner.ro/informatii/livrare/
De unde știu cand va fi livrat coletul?
Compania de transport vă va contacta prin e-mail, SMS sau prin telefon. Veți primi numărul pachetului și data la care va fi efectuată livrarea.
Unde este pachetul cu comanda mea?
Compania de transport vă va trimite un e-mail sau SMS cu numărul pachetului și un link pentru al urmări. De asemenea ne puteți contacta pe noi pentru a verifica când a plecat și pentru furnizarea unui număr AWB.
Când trebuie să trimit o comandă pentru a fi livrată in 48 de ore?
Timpul de livrare diferă in funcție de starea curentă a depozitului și de condițiile transportatorilor. Cartușele TonerPartner PREMIUM sunt livrate în 95% din cazuri în următoarele 48 de ore, dacă le comandați până la ora 12:00. Produsele originale în termen de 10 zile lucrătoare. Timpul de livrare poate fi găsit în detaliile produsului sau în coș atunci când comandați.
Pot plăti curierul cu un card?
Ne pare rău, dar compania de curierat Urgent Cargus nu acceptă plata cu cardul.
Unde pot găsi factura?
Puteți găsi factura în inbox-ul email-ului și în profilul de client sub care v-ati înregistrat: Contul meu => Facturi
Pot să-mi fac o comandă prin telefon?
Datorită protecției juridice, atât consumatorii, cât și comercianții nu pot accepta comenzi telefonice. Vom fi bucuroși să vă sfătuim prin telefon, dar trebuie să trimiteți comanda prin intermediul magazinului nostru electronic.
Este posibil să ridicați bunurile personal?
Din păcate, nu avem această posibilitate. Vom fi bucuroși să vă trimitem comanda prin Urgent Cargus.
Trebuie să mă înregistrez atunci când cumpăr?
Nu trebuie să vă înregistrați pentru a finaliza comanda. Cu toate acestea, clienții înregistrați primesc beneficii, cum ar fi puncte de loialitate (reducere la următoarea comandă).
Cum fac o reclamație și cât durează rezolvarea acesteia?
Cele mai multe reclamații sunt tratate în termen de 7-14 zile lucrătoare. În unele cazuri, cu toate acestea, durata poate fi extinsă până la 30 de zile, care este, de asemenea, termenul legal pentru tratarea plângerilor. Pentru a incepe procesul, completați formularul de reclamație online pe pagina: https://www.tonerpartner.ro/informatii/rsquo-politica-de-retur/
Ce înseamnă plata online prin card?
Puteți plăti comanda cu cardul bancar, pe care îl utilizați, de exemplu, pentru a retrage numerar de la un bancomat. Când plătiți cu cardul de credit, plătiți în avans (similar cu plata într-un cont bancar). Aceasta este o plată 100% sigură, cu un cod numeric de 16 cifre, o lună și un an de valabilitate a cardului din față și un cod de 3 cifre (CCV) din partea din spate a cardului de credit. Asigurați-vă la bancă sau prin Internet Banking că puteți plăti cu cardul dvs. comenzi efectuate pe Internet.
Este posibil să ridici produsele personal?
Din păcate, nu avem puncte de colectare. Vom fi bucuroși să vă trimitem comanda prin poștă sau către o altă companie de transport.
Ce sunt punctele de loialitate?
Punctele de loialitate sunt câștigate de clienții înregistrați pentru fiecare produs comandat și pot fi folosite ca reducere la următoarea comandă. Pentru fiecare 10 puncte, primiți o reducere de 1 LEU.
Când primesc puncte de loialitate și le pot răscumpăra?
Punctele de loialitate pot fi folosite automat la 21 de zile după ce comanda a fost plasată. Apoi, primiți un cod de reducere in baza lor, după ce vă conectați la contul dvs., pe care îl veți utiliza în comanda dvs. actuala. Pentru a utiliza codul de reducere, urmăriți mesajul "Am un cod de reducere și vreau să-l folosesc".
Despre acest produs încă nimeni nu a pus întrebări. Dacă aveți nevoie de informații, vă rugăm să ne trimiteți întrebările folosind formularul. Vă vom răspunde cât mai curând posibil.


 Puncte de distribuire. Până la 5387 puncte de colectare.
 Gamă largă la alegere. Oferim mai mult de 40000 produse.
 La noi veți avea timp. Puteți returna marfa în termen de 30 de zile.
 Vă vom răsplăti. Veți primi puncte de loialitate pentru fiecare achiziție.


