


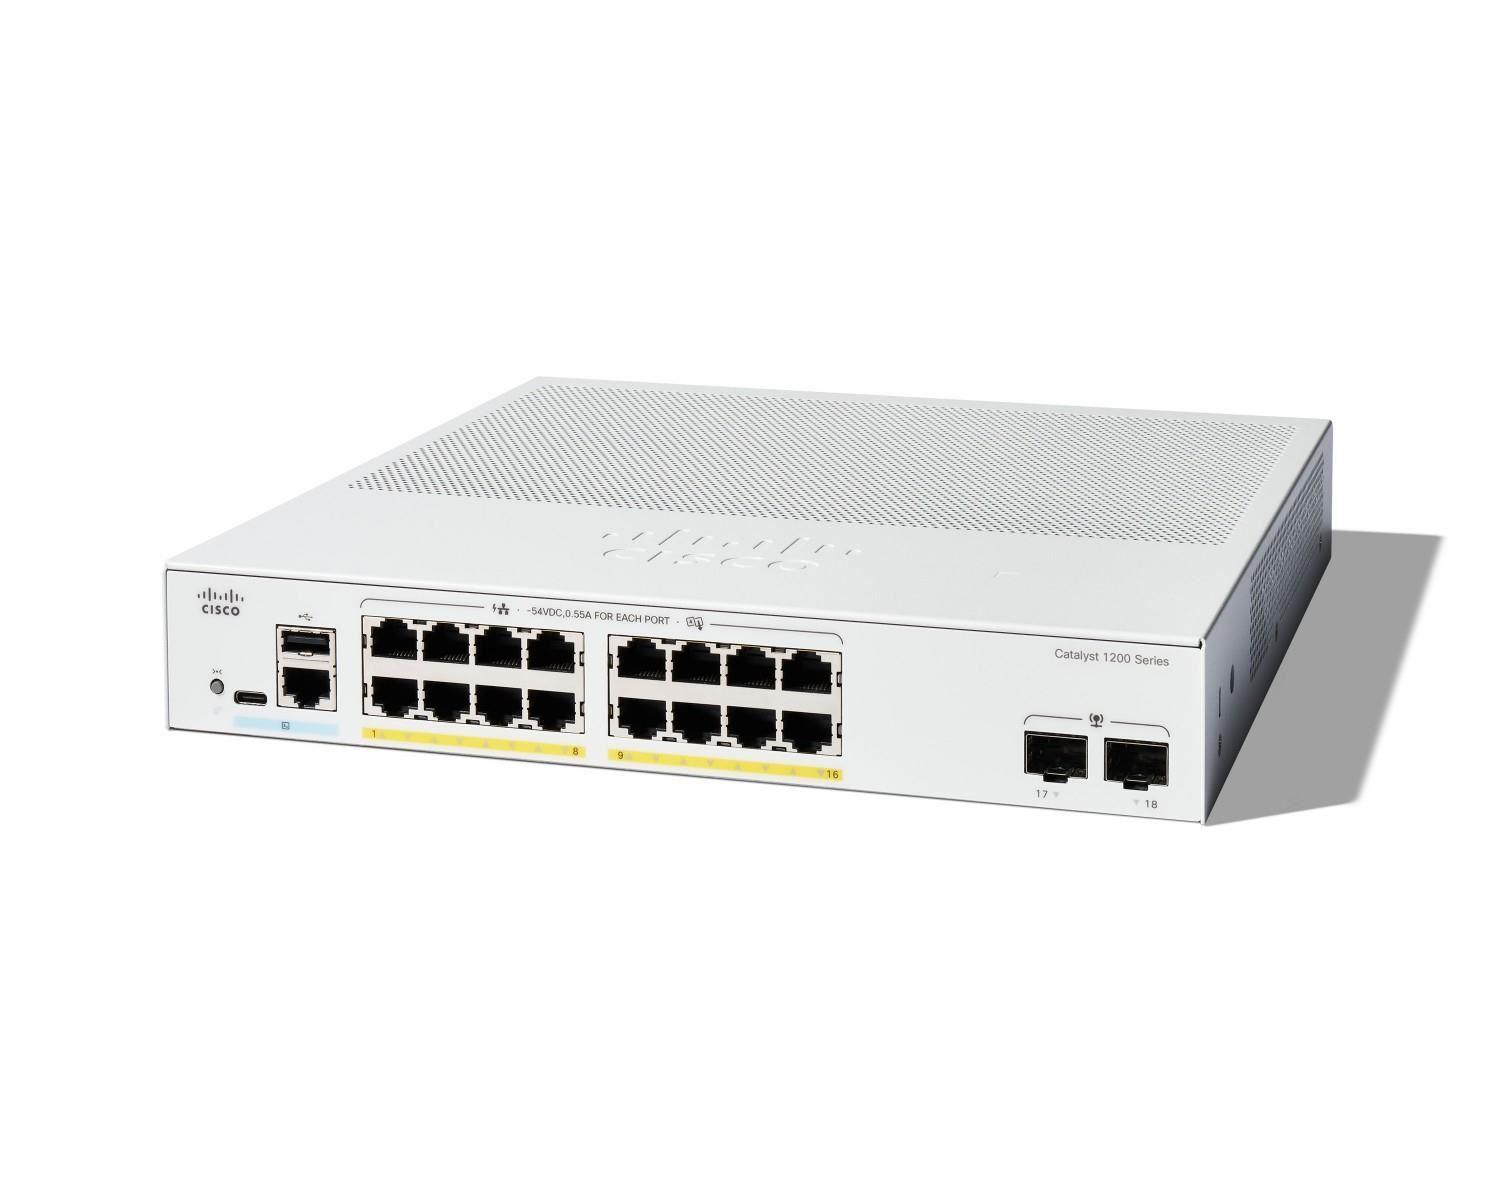
Comutator Cisco Catalyst C1200-16P-2G (16xGbE, 2xSFP, 16xPoE+, 120W, fără ventilator) - REFRESH
Foto ilustrativa
 Puncte de loialitate: 92
1 915,96 Lei
1 849,24 Lei
1 528,30 Lei fără TVA

MikroTik Cloud Router Switch CRS326-24G-2S+RM, CPU 800MHz, 512MB RAM, 24xLAN, 2xSFP+ slot, incl. L5
In stoc 1 bucăți
Ubiquiti UniFi USW-Flex-2.5G-5, Flex Mini 2.5G
In stoc 20 bucăți

MikroTik Cloud Smart Switch CSS326-24G-2S+RM, 24 porturi gigabit neblocante, 2xSFP+, cip de comutare Marvell DX, SwOS
In stoc 2 bucăți

MikroTik CSS318-16G-2S+IN Switch cu 18 porturi (16x GB Eth, 2x SFP+)
In stoc 2 bucăți

MikroTik Cloud Router Switch CRS310-8G+2S+IN
In stoc 19 bucăți

MikroTik Cloud Router Switch CRS305-1G-4S+IN, Dual Boot (SwitchOS, RouterOS), 800MHz, 512MB RAM, 4xSFP+, L5 incl
In stoc 20 bucăți

MikroTik Cloud Router Switch CRS328-24P-4S+RM, CPU 800MHz, 512MB RAM, 24xLAN, 4xSFP+ slot, incl. L5
In stoc 2 bucăți

MikroTik Cloud Router Switch CRS318-16P-2S+OUT, 800MHz CPU, 256MB, 16x10/100/1000 (PoE-out), 2xSFP+, incl
In stoc 2 bucăți

MikroTik Cloud Router Switch CRS312-4C+8XG-RM, CPU 650MHz, 64MB, 1xGLAN, 8x10G, 4x10G Combo, slot, incl. L5
In stoc 20 bucăți

MikroTik Cloud Router Switch CRS112-8P-4S-IN, CPU 400MHz, 128MB RAM, 8xLAN, PoE max. 67W, slot 4xSFP, incl. Licenta L5
In stoc 20 bucăți

UBNT NanoSwitch [4x Gigabit, pasiv PoE passthrough]
In stoc 20 bucăți

MikroTik RouterBOARD RB260GS (CSS106-5G-1S), procesor Taifatech TF470, comutator reglabil puternic, 5x LAN, 1x slot SFP
In stoc 20 bucăți

MikroTik Cloud Router Switch CRS354-48P-4S+2Q+RM, CPU 650MHz, 64MB, 1x10/100, 48xGLAN(PoE), 4xSFP+, 2xQSFP, incl. L5
In stoc 20 bucăți

Delock Switch RJ45 10/100/1000 Mb/s 2 porturi manual - bidirecțional
In stoc 5 bucăți

Comutator Cisco Catalyst C1200-8P-E-2G (8xGbE, 2xGbE/SFP combo, 8xPoE+, 67W, fără ventilator) - REFRESH
In stoc 1 bucăți
Ubiquiti USW-Ultra, UniFi Switch Ultra
In stoc 1 bucăți

MikroTik Cloud Router Switch CRS326-24G-2S+IN, CPU 800MHz, 512MB RAM, 24xLAN, 2x SFP+, incl. Licenta L5
In stoc 10 bucăți

MikroTik Cloud Router Switch CRS326-24S+2Q+RM, CPU 650MHz, 64MB, 1x10/100, 24x10G, 2x40G, USB incl. L5
In stoc 20 bucăți
Switch Cisco Catalyst C1200-48T-4X (48xGbE, 4xSFP+)
In stoc 11 bucăți
Descriere și parametri
Comutator Cisco Catalyst C1200-16P-2G - REÎMPROSPĂTARE
CISCO REFRESH sunt produse recondiționate, furnizate de CISCO cu certificare de calitate, garanție și asistență service echivalente cu cele ale unui produs nou echivalent.
Kitul de montare pe rack nu este inclus.
Seria Cisco Catalyst 1200 este următoarea generație de switch-uri inteligente accesibile, care combină performanța ridicată și fiabilitatea cu setul complet de funcții necesare pentru rețelele întreprinderilor mici și mijlocii. Switch-urile rulează pe software personalizat al sistemului de operare Linux și oferă opțiuni flexibile de gestionare, capabilități complete de securitate și capacități de rutare statică Layer 3 care depășesc cu mult capacitățile unui switch negestionat sau cu cost redus, la un preț mai mic decât switch-urile complet gestionate. Atunci când aveți nevoie de o soluție fiabilă pentru partajarea resurselor online și conectarea computerelor, telefoanelor și punctelor de acces wireless, switch-urile inteligente din seria Catalyst 1200 oferă soluția ideală la un preț accesibil.
Pagini de produse: C1200-16P-2G| Performanţă | |
| Capacitate de comutare și rată de redirecționare (Toate comutatoarele sunt cu viteză prin cablu și fără blocare) | |
| Capacitate în milioane de pachete pe secundă (mpps) (pachete de 64 de octeți) | 26,78 |
| Capacitate de comutare în gigabiți pe secundă (Gbps) | 36 |
| Comutare de nivel 2 | |
| Protocolul Spanning Tree (STP) | Suport standard pentru arborele de acoperire 802.1d
Convergență rapidă folosind 802.1w (Rapid Spanning Tree Protocol [RSTP]), activat în mod implicit Instanțe multiple de tip spanning tree folosind 802.1s (MSTP); sunt suportate 8 instanțe Spanning Tree Plus (PVST+) per VLAN; sunt suportate 126 de instanțe Rapid PVST+ (RPVST+); sunt suportate 126 de instanțe |
| Gruparea porturilor/agregarea legăturilor | Suport pentru Protocolul de control al agregării legăturilor IEEE 802.3ad (LACP)
Până la 4 grupuri Până la 8 porturi per grup cu 16 porturi candidate pentru fiecare grup de agregare a legăturilor (LAG) 802.3ad (dinamic) |
| VLAN-uri | Suport pentru până la 255 de VLAN-uri active simultan
VLAN-uri bazate pe porturi și pe etichete 802.1Q Gestionarea VLAN-urilor VLAN pentru oaspeți VLAN de supraveghere automată (ASV) |
| VLAN vocal | Traficul vocal este atribuit automat unei VLAN specifice vocii și tratat cu niveluri adecvate de QoS. Protocolul de descoperire a serviciilor vocale (VSDP) oferă implementare zero-touch la nivel de rețea a punctelor finale vocale și a dispozitivelor de control al apelurilor. |
| Protocolul generic de înregistrare VLAN (GVRP) și Protocolul generic de înregistrare a atributelor (GARP) | Activează propagarea și configurarea automată a VLAN-urilor într-un domeniu conectat prin punte |
| Snooping pentru versiunile 1, 2 și 3 ale Protocolului de gestionare a grupurilor de internet (IGMP) | Limitează traficul multicast care consumă multă lățime de bandă doar la solicitanți; acceptă 255 de grupuri multicast (este acceptată și multicast-ul specific sursei) |
| Interogator IGMP | Folosit pentru a suporta un domeniu multicast de nivel 2 al comutatoarelor snooping în absența unui router multicast |
| Blocarea Head-of-Line (HOL) | Prevenirea blocării HOL |
| Detectarea buclei inverse | Oferă protecție împotriva buclelor prin transmiterea pachetelor de protocol de buclă din porturile pe care a fost activată protecția la buclă. Funcționează independent de STP |
| Rutare de nivel 3 | |
| Rutare IPv4 | Rutare la viteză prin cablu a pachetelor IPv4
Până la 32 de rute statice și până la 16 interfețe IP |
| Rutare IPv6 | Rutare la viteză prin cablu a pachetelor IPv6 |
| Interfață de nivel 3 | Configurarea interfeței Layer 3 pe portul fizic, LAG, interfața VLAN sau interfața loopback |
| Rutare interdomeniu fără clase (CIDR) | Suport pentru CIDR |
| Releu DHCP (Dynamic Host Configuration Protocol) la nivelul 3 | Releierea traficului DHCP prin domenii IP |
| Releu UDP (User Datagram Protocol) | Retransmiterea informațiilor de difuzare prin domeniile de nivel 3 pentru descoperirea aplicațiilor sau retransmiterea pachetelor Bootstrap Protocol (BootP)/DHCP |
| Securitate | |
| Stratul de socketuri securizate (SSL) | Criptează tot traficul HTTPS, permițând accesul securizat la interfața grafică de administrare bazată pe browser din switch |
| Protocolul SSH | SSH este un înlocuitor sigur pentru traficul Telnet. Secure Copy (SCP) utilizează, de asemenea, SSH. Sunt acceptate SSH v1 și v2. |
| IEEE 802.1X (rol de autentificare) | Autentificare RADIUS, VLAN oaspete, mod gazdă unică/multiplă și sesiuni unice/multiple |
| Protecție de buclă STP | Oferă protecție suplimentară împotriva buclelor de redirecționare Layer 2 (bucle STP) |
| Tehnologie de bază securizată (SCT) | Asigură că switch-ul va primi și procesa traficul de gestionare și protocol, indiferent de cantitatea de trafic recepționată. |
| Securizarea datelor sensibile (SSD) | Un mecanism pentru gestionarea în siguranță a datelor sensibile (cum ar fi parole, chei etc.) pe switch, populând aceste date către alte dispozitive și o autoconfigurare securizată. Accesul pentru vizualizarea datelor sensibile ca text simplu sau criptat este furnizat în funcție de nivelul de acces configurat de utilizator și de metoda de acces a utilizatorului. |
| Sisteme de încredere | Sistemele fiabile oferă o bază extrem de sigură pentru produsele Cisco
Apărare în timpul execuției (Protecția spațiului executabil [X-Space], Randomizarea aspectului spațiului de adrese [ASLR], Verificarea dimensiunii obiectului încorporată [BOSC]) |
| Securitatea portuară | Capacitatea de a bloca adresele MAC sursă la porturi și de a limita numărul de adrese MAC învățate |
| RAZĂ | Acceptă autentificarea RADIUS pentru accesul de management. Switch-ul funcționează ca un client |
| Controlul furtunilor | Broadcast, multicast și unicast necunoscut |
| Prevenirea DoS | Prevenirea atacurilor DoS |
| Mai multe niveluri de privilegii ale utilizatorilor în CLI | Niveluri de privilegii 1, 7 și 15 |
| ACL-uri | Suport pentru până la 512 reguli
Limită de rată sau de cădere bazată pe MAC-ul sursei și destinației, ID-ul VLAN, adresa IPv4 sau IPv6, eticheta fluxului IPv6, protocol, port, Differentiated Services Code Point (DSCP)/precedență IP, porturi sursă și destinație TCP/UDP, prioritate 802.1p, tip Ethernet, pachete Internet Control Message Protocol (ICMP), pachete IGMP, flag TCP; ACL poate fi aplicat atât pe partea de intrare, cât și pe cea de ieșire. ACL-uri bazate pe timp acceptate |
| Calitatea serviciilor | |
| Niveluri de prioritate | 8 cozi hardware |
| Programare | Prioritate strictă și atribuire de cozi Weighted Round-Robin (WRR) pe baza DSCP și a clasei de serviciu (802.1p/CoS) |
| Clasa de serviciu | Bazat pe port, bazat pe prioritate VLAN 802.1p, bazat pe prioritate IP IPv4/v6/Tip de serviciu (ToS)/DSCP, Servicii diferențiate (DiffServ), clasificare și remarcare ACL-uri, QoS de încredere |
| Limitarea ratei | Controlul intrării, modelarea ieșirii și controlul ratei per VLAN, per port și bazat pe flux |
| Evitarea congestiei | Este necesar un algoritm de evitare a congestiei TCP pentru a reduce și preveni sincronizarea globală a pierderilor TCP |
| Standarde | |
| Standarde | IEEE 802.3 10BASE-T Ethernet, IEEE 802.3u 100BASE-TX Fast Ethernet, IEEE 802.3ab 1000BASE-T Gigabit Ethernet, IEEE 802.3ad Link Aggregation Control Protocol, IEEE 802.3z Gigabit Ethernet, IEEE 802.3x Flow Control, IEEE 802.3 ad LACP, IEEE 802.1D (STP), IEEE 802.1Q/p VLAN, IEEE 802.1w RSTP, IEEE 802.1s Multiple STP, IEEE 802.1X Port Access Authentication, IEEE 802.3af, IEEE 802.3at, RFC 768, RFC 783, RFC 791, RFC 792, RFC 793, RFC 813, RFC 879, RFC 896, RFC 826, RFC 854, RFC 855, RFC 856, RFC 858, RFC 894, RFC 919, RFC 920, RFC 922, RFC 950, RFC 951, RFC 1042, RFC 1071, RFC 1123, RFC 1141, RFC 1155, RFC 1157, RFC 1213, RFC 1215, RFC 1286, RFC 1350, RFC 1442, RFC 1451, RFC 1493, RFC 1533, RFC 1541, RFC 1542, RFC 1573, RFC 1624, RFC 1643, RFC 1700, RFC 1757, RFC 1867, RFC 1907, RFC 2011, RFC 2012, RFC 2013, RFC 2030, RFC 2131, RFC 2132, RFC 2233, RFC 2576, RFC 2616, RFC 2618, RFC 2665, RFC 2666, RFC 2674, RFC 2737, RFC 2819, RFC 2863, RFC 3164, RFC 3411, RFC 3412, RFC 3413, RFC 3414 3415, RFC 3416, RFC 4330 |
| IPv6 | |
| IPv6 | Mod gazdă IPv6
IPv6 prin Ethernet Stivă duală IPv6/IPv4 Descoperirea vecinilor IPv6 (ND) Configurarea automată a adresei IPv6 fără stare Descoperirea unității maxime de transmisie (MTU) a căii Detectarea adreselor duplicate (DAD) ICMP versiunea 6 IPv6 peste rețeaua IPv4 cu suport pentru Intrasite Automatic Tunnel Addressing Protocol (ISATAP) |
| QoS IPv6 | Prioritizează pachetele IPv6 în hardware |
| ACL-uri IPv6 | Eliminarea sau limitarea ratei pachetelor IPv6 în hardware |
| Snooping pentru Descoperirea Listener-ului Multicast (MLD v1/2) | Livrează pachete multicast IPv6 doar receptorilor necesari |
| Aplicații IPv6 | Web/SSL, server Telnet/SSH, Ping, Traceroute, Protocol simplu de timp în rețea (SNTP), Protocol trivial de transfer de fișiere (TFTP), Protocol simplu de gestionare a rețelei (SNMP), RADIUS, Syslog, client DNS, client DHCP, configurare automată DHCP |
| RFC-uri IPv6 acceptate | RFC 4443 (care depășește RFC 2463): ICMPv6
RFC 4291 (care anulează RFC 3513): arhitectura adreselor IPv6 RFC 4291: Arhitectura de adresare IPv6 RFC 2460: Specificația IPv6 RFC 4861 (care anulează RFC 2461): descoperirea vecinilor pentru IPv6 RFC 4862 (care anulează RFC 2462): configurare automată a adresei fără stare IPv6 RFC 1981: descoperirea MTU-ului căii RFC 4007: Arhitectură de adrese cu scop IPv6 RFC 3484: mecanism implicit de selecție a adresei RFC 5214 (care anulează RFC 4214): Tunelare ISATAP RFC 4293: MIB IPv6: convenții textuale și grupare generală RFC 3595: convenții textuale pentru etichetele de flux IPv6 |
| Management | |
| Tablou de bord Cisco Business | Suport pentru sonda încorporată pentru Cisco Business Dashboard care rulează pe switch. Elimină necesitatea configurării unui hardware separat sau a unei mașini virtuale pentru sonda Cisco Business Dashboard la fața locului. |
| Aplicația mobilă Cisco Business | Aplicație mobilă pentru switch-uri și produse wireless Cisco Business. Ajută la configurarea unei rețele locale în câteva minute și oferă o gestionare ușoară, la îndemână. |
| Agent Cisco Network Plug and Play (PnP) | Soluția Cisco Network PnP oferă o soluție simplă, sigură, unificată și integrată pentru a facilita implementările de noi dispozitive în sucursale sau campusuri sau pentru furnizarea de actualizări la o rețea existentă. Soluția oferă o abordare unificată pentru furnizarea de routere, switch-uri și dispozitive wireless Cisco cu o experiență de implementare aproape fără atingere.
Suportă Cisco PnP Connect |
| Interfață utilizator web | Utilitar de configurare a comutatoarelor încorporat pentru o configurare ușoară a dispozitivelor bazată pe browser (HTTP/HTTPS). Acceptă configurare, asistenți, tablou de bord al sistemului, întreținere și monitorizare a sistemului.
Mod de bază și avansat pentru eficiență operațională maximă |
| SNMP | Versiunile SNMP 1, 2c și 3 cu suport pentru capcane și model de securitate bazat pe utilizator (USM) SNMP v3 |
| Monitorizare la distanță (RMON) | Agentul software RMON încorporat acceptă 4 grupuri RMON (istoric, statistici, alarme și evenimente) pentru o gestionare, monitorizare și analiză îmbunătățite a traficului |
| Stivă dublă IPv4 și IPv6 | Coexistența ambelor stive de protocoale pentru a facilita migrarea |
| Actualizare firmware | Actualizare browser web (HTTP/HTTPS) și TFTP și actualizare prin SCP care rulează prin SSH
Imagini duble pentru actualizări de firmware rezistente |
| Oglindire port | Traficul de pe un port poate fi oglindit către un alt port pentru analiză cu un analizor de rețea sau o sondă RMON. Până la 4 porturi sursă pot fi oglindite către un port destinație. |
| Oglindire VLAN | Traficul dintr-o rețea VLAN poate fi oglindit către un port pentru analiză cu un analizor de rețea sau o sondă RMON. Până la 4 rețele VLAN sursă pot fi oglindite către un port destinație. |
| DHCP (opțiunile 12, 59, 60, 66, 67, 125, 129 și 150) | Opțiunile DHCP facilitează un control mai strict dintr-un punct central (server DHCP) pentru obținerea adresei IP, auto-configurare (cu descărcare de fișiere de configurare și imagine), retransmitere DHCP și nume de gazdă. |
| Copie securizată (SCP) | Transferă fișiere în siguranță către și de la switch |
| Configurare automată cu descărcare fișier SCP | Permite implementarea în masă cu protecția datelor sensibile |
| Configurații editabile cu text | Fișierele de configurare pot fi editate cu un editor de text și descărcate pe un alt switch, facilitând implementarea în masă mai ușoară |
| Smartports | Configurare simplificată a QoS și a capacităților de securitate |
| Porturi inteligente pentru mașini | Aplică automat informațiile furnizate prin rolurile Smartports la port, pe baza dispozitivelor descoperite prin Cisco Discovery Protocol sau LLDP-MED. Acest lucru facilitează implementările zero-touch |
| CLI vizualizare text | Interfață CLI scriptabilă. Este acceptată atât o interfață CLI completă, cât și o interfață CLI bazată pe meniu. Nivelurile de privilegii de utilizator 1, 7 și 15 sunt acceptate pentru interfața CLI. |
| Localizare | Localizarea interfeței grafice și a documentației în mai multe limbi |
| Banner de conectare | Bannere multiple configurabile atât pentru web, cât și pentru CLI |
| Alte managementuri | Traceroute, gestionare IP unică, HTTP/HTTPS, RADIUS, mirroring port, actualizare TFTP, client DHCP, SNTP, diagnosticare cabluri, Ping, syslog, client Telnet (suport securizat SSH), setări automate de oră de la stația de administrare |
| Verde (eficiență energetică) | |
| Detectarea energiei | Oprește automat alimentarea unui port RJ-45 atunci când legătura de detectare este nefuncțională. Modul activ este reluat fără pierderea niciunui pachet atunci când switch-ul detectează că legătura este activă. |
| Detectarea lungimii cablului | Ajustează puterea semnalului în funcție de lungimea cablului. Reduce consumul de energie pentru cablurile mai scurte |
| Conform cu standardul EEE (802.3az) | Suportă IEEE 802.3az pe toate porturile Gigabit Ethernet din cupru |
| Dezactivați LED-urile portului | LED-urile pot fi oprite manual pentru a economisi energie |
| Operarea portului bazată pe timp | Conectare activă sau dezactivată în funcție de un program definit de utilizator (când portul este activ din punct de vedere administrativ) |
| PoE bazat pe timp | Alimentarea PoE poate fi pornită sau oprită conform unui program definit de utilizator pentru a economisi energie |
| PoE perpetuu | Furnizează alimentare PoE dispozitivelor conectate în timp ce dispozitivul repornește |
| General | |
| Rame jumbo | Dimensiuni cadre de până la 9000 de octeți. MTU-ul implicit este de 2000 de octeți |
| Tabel MAC | 8000 de adrese |
| Protecție împotriva ciobiturilor | Detectează tentativele de manipulare și răspunde la pornire |
| Integritatea bootării | Vizibilitatea integrității la bootare permite ca informațiile despre identitatea platformei Cisco și integritatea software-ului să fie vizibile și utile. |
| Descoperire | |
| Buna ziua | Comutatorul se autoproclamă folosind protocolul Bonjour |
| Protocolul de descoperire a nivelului de legătură (LLDP) (802.1ab) cu extensii LLDP-Media Endpoint Discovery (MED) | LLDP permite switch-ului să își anunțe identificarea, configurația și capacitățile către dispozitivele vecine care stochează datele într-un MIB. LLDP-MED este o îmbunătățire a LLDP care adaugă extensiile necesare pentru telefoanele IP. |
| Protocolul de descoperire Cisco | Comutatorul se autoproclamă folosind protocolul Cisco Discovery. De asemenea, învață dispozitivul conectat și caracteristicile acestuia folosind protocolul Cisco Discovery. |
| Alimentare prin Ethernet (PoE) | |
| 802.3at PoE+ și 802.3af PoE livrate prin oricare dintre porturile RJ-45 în limitele bugetelor de alimentare listate | Următoarele switch-uri acceptă 802.3at PoE+, 802.3af și Cisco prestandard (legacy) PoE. Putere maximă de 30,0 W pentru orice port Gigabit Ethernet până când se atinge bugetul PoE pentru switch. Puterea totală disponibilă pentru PoE per switch este următoarea: |
| Putere dedicată PoE | 120W |
| Numărul de porturi care acceptă PoE | 16 |
| Hardware | |
| Consum de energie (cel mai rău caz) | |
| Consumul de energie al sistemului | 110V = 17,4W
220V = 17,2W |
| Consum de energie (cu PoE) | 110V = 143,9W
220V = 141,4W |
| Disiparea căldurii (BTU/oră) | 490,7 |
| Putere în gol | 110V = 10,4W
220V = 10,2W |
| Porturi | |
| Total porturi de sistem | 18x Gigabit Ethernet |
| Porturi RJ-45 | 16x Gigabit Ethernet |
| Porturi combinate (RJ-45 + conector SFP de dimensiuni reduse) | 2x SFP-uri |
| Port USB | Port USB tip C pe panoul frontal al switch-ului pentru gestionarea ușoară a fișierelor și imaginilor, precum și port de consolă |
| Butoane | Buton de resetare |
| Tipul de cablare | Cabluri torsadate neecranate (UTP) Categoria 5e sau mai bună pentru 1000BASE-T |
| LED-uri | Sistem, Legătură/Acțiune, PoE, Viteză |
| Bliț | 512 MB |
| CPU | ARM cu două nuclee la 1,4 GHz |
| DRAM | 1 GB DDR4 |
| Buffer de pachete | Toate numerele sunt agregate pe toate porturile deoarece bufferele sunt partajate dinamic.
1,5 MB |
| Module SFP/SFP+ acceptate | MGBSX1
MGBLH1 MGBLX1 MGBT1 GLC-SX-MMD GLC-LH-SMD GLC-BX-U GLC-BX-D GLC-TE |
| Mediu | |
| Dimensiunile unității (L x A x Î) | 268 x 297 x 44 mm (10,56 x 11,69 x 1,73 in) |
| Greutate unitară | 2,38 kg (5,25 livre) |
| Putere | 100 până la 240 V, 50 până la 60 Hz, intern |
| Certificări | UL (UL 62368), CSA (CSA 22.2), marcaj CE, FCC Partea 15 (CFR 47) Clasa A |
| Temperatura de funcționare | 0° până la 50°C (32° până la 122°F) |
| Temperatura de depozitare | -25° până la 70°C (-13° până la 158°F) |
| Umiditate de funcționare | 10% până la 90%, relativ, fără condensare |
| Umiditate de depozitare | 10% până la 90%, relativ, fără condensare |
| Zgomot acustic și timpul mediu între defecțiuni (MTBF) | |
| Ventilator (număr) | Fără ventilator |
| Zgomot acustic | PE |
| MTBF la 25°C (ore) | 706.983 |
| Garanții | Durată de viață limitată |
| Conținutul pachetului | |
| Comutatorul Cisco Catalyst seria 1200 | |
| Cablu de alimentare | |
| Carte de indicator | |
| Cerințe minime | |
| Browser web: Chrome, Firefox, Edge, Safari | |
| Cablu de rețea Ethernet categoria 5e | |
| TCP/IP, adaptor de rețea și sistem de operare de rețea (cum ar fi Microsoft Windows, Linux sau Mac OS X) instalate |
S-ar putea să vă intereseze


Parametrii
Consiliere
Cele mai frecvente intrebări (FAQ)
Ce se întâmplă dacă cartușul nu se încadrează în imprimanta mea?
Ne puteți returna produsul în termen de 30 zile și vă vom retrimite unul potrivit. Dacă se întâmplă să avem o eroare pe site și am furnizat informații eronate despre cartușe sau tonere, vom înlocui, desigur, aceste produse in decurs de 30 zile. Ocazional, clienții uită să îndepărteze elementele de protecție de pe tonere - dacă acestea nu se potrivesc imprimantei, verificați dacă ați îndepărtat elementele de plastic de protecție portocalii, galbene sau colorate, care sunt utilizate pentru a proteja cilindrul optic de deteriorări. În plus, pe produs pot apărea elemente de protecție din hârtie și așa-numitele sigilii, care împiedică împrăștierea tonerelor înainte de folosire.
Ce firma de transport îmi va livra?
Comanda este livrata in toate orașele cu Urgent Cargus. Pentru mai multe informații despre transport, consultați https://www.tonerpartner.ro/informatii/livrare/
De unde știu cand va fi livrat coletul?
Compania de transport vă va contacta prin e-mail, SMS sau prin telefon. Veți primi numărul pachetului și data la care va fi efectuată livrarea.
Unde este pachetul cu comanda mea?
Compania de transport vă va trimite un e-mail sau SMS cu numărul pachetului și un link pentru al urmări. De asemenea ne puteți contacta pe noi pentru a verifica când a plecat și pentru furnizarea unui număr AWB.
Când trebuie să trimit o comandă pentru a fi livrată in 48 de ore?
Timpul de livrare diferă in funcție de starea curentă a depozitului și de condițiile transportatorilor. Cartușele TonerPartner PREMIUM sunt livrate în 95% din cazuri în următoarele 48 de ore, dacă le comandați până la ora 12:00. Produsele originale în termen de 10 zile lucrătoare. Timpul de livrare poate fi găsit în detaliile produsului sau în coș atunci când comandați.
Pot plăti curierul cu un card?
Ne pare rău, dar compania de curierat Urgent Cargus nu acceptă plata cu cardul.
Unde pot găsi factura?
Puteți găsi factura în inbox-ul email-ului și în profilul de client sub care v-ati înregistrat: Contul meu => Facturi
Pot să-mi fac o comandă prin telefon?
Datorită protecției juridice, atât consumatorii, cât și comercianții nu pot accepta comenzi telefonice. Vom fi bucuroși să vă sfătuim prin telefon, dar trebuie să trimiteți comanda prin intermediul magazinului nostru electronic.
Este posibil să ridicați bunurile personal?
Din păcate, nu avem această posibilitate. Vom fi bucuroși să vă trimitem comanda prin Urgent Cargus.
Trebuie să mă înregistrez atunci când cumpăr?
Nu trebuie să vă înregistrați pentru a finaliza comanda. Cu toate acestea, clienții înregistrați primesc beneficii, cum ar fi puncte de loialitate (reducere la următoarea comandă).
Cum fac o reclamație și cât durează rezolvarea acesteia?
Cele mai multe reclamații sunt tratate în termen de 7-14 zile lucrătoare. În unele cazuri, cu toate acestea, durata poate fi extinsă până la 30 de zile, care este, de asemenea, termenul legal pentru tratarea plângerilor. Pentru a incepe procesul, completați formularul de reclamație online pe pagina: https://www.tonerpartner.ro/informatii/rsquo-politica-de-retur/
Este posibil să ridici produsele personal?
Din păcate, nu avem puncte de colectare. Vom fi bucuroși să vă trimitem comanda prin poștă sau către o altă companie de transport.
Ce înseamnă plata online prin card?
Puteți plăti comanda cu cardul bancar, pe care îl utilizați, de exemplu, pentru a retrage numerar de la un bancomat. Când plătiți cu cardul de credit, plătiți în avans (similar cu plata într-un cont bancar). Aceasta este o plată 100% sigură, cu un cod numeric de 16 cifre, o lună și un an de valabilitate a cardului din față și un cod de 3 cifre (CCV) din partea din spate a cardului de credit. Asigurați-vă la bancă sau prin Internet Banking că puteți plăti cu cardul dvs. comenzi efectuate pe Internet.
Ce sunt punctele de loialitate?
Punctele de loialitate sunt câștigate de clienții înregistrați pentru fiecare produs comandat și pot fi folosite ca reducere la următoarea comandă. Pentru fiecare 10 puncte, primiți o reducere de 1 LEU.
Când primesc puncte de loialitate și le pot răscumpăra?
Punctele de loialitate pot fi folosite automat la 21 de zile după ce comanda a fost plasată. Apoi, primiți un cod de reducere in baza lor, după ce vă conectați la contul dvs., pe care îl veți utiliza în comanda dvs. actuala. Pentru a utiliza codul de reducere, urmăriți mesajul "Am un cod de reducere și vreau să-l folosesc".
Despre acest produs încă nimeni nu a pus întrebări. Dacă aveți nevoie de informații, vă rugăm să ne trimiteți întrebările folosind formularul. Vă vom răspunde cât mai curând posibil.


 Puncte de distribuire. Până la 5464 puncte de colectare.
 Gamă largă la alegere. Oferim mai mult de 39000 produse.
 La noi veți avea timp. Puteți returna marfa în termen de 30 de zile.
 Vă vom răsplăti. Veți primi puncte de loialitate pentru fiecare achiziție.


